Workshop practic Fortinet la Chișinău, pe 18 noiembrie: detectarea amenințărilor cu FortiSandbox, corelarea logurilor cu FortiSIEM și automatizarea răspunsului cu FortiSOAR.
Pe 18 noiembrie, XONTECH Systems și Fortinet organizează la Chișinău „Fortinet Cyber Defense Lab: Detect. Investigate. Automate.”, un workshop practic pentru echipele care răspund de securitatea infrastructurii. Evenimentul are loc la UTM, Cybercor (bd. Ștefan cel Mare 168), în parteneriat strategic cu Universitatea Tehnică a Moldovei, Cybercor și Fundația pentru Dezvoltare.
Multe echipe de securitate nu duc lipsă de instrumente, ci de timp. Alertele vin de la firewall, de pe email, de pe stații și din aplicații, iar până sunt puse cap la cap, atacul poate fi deja în desfășurare. Un fișier necunoscut trece de protecțiile bazate pe semnături tocmai pentru că nu seamănă cu nimic din ce s-a mai văzut.
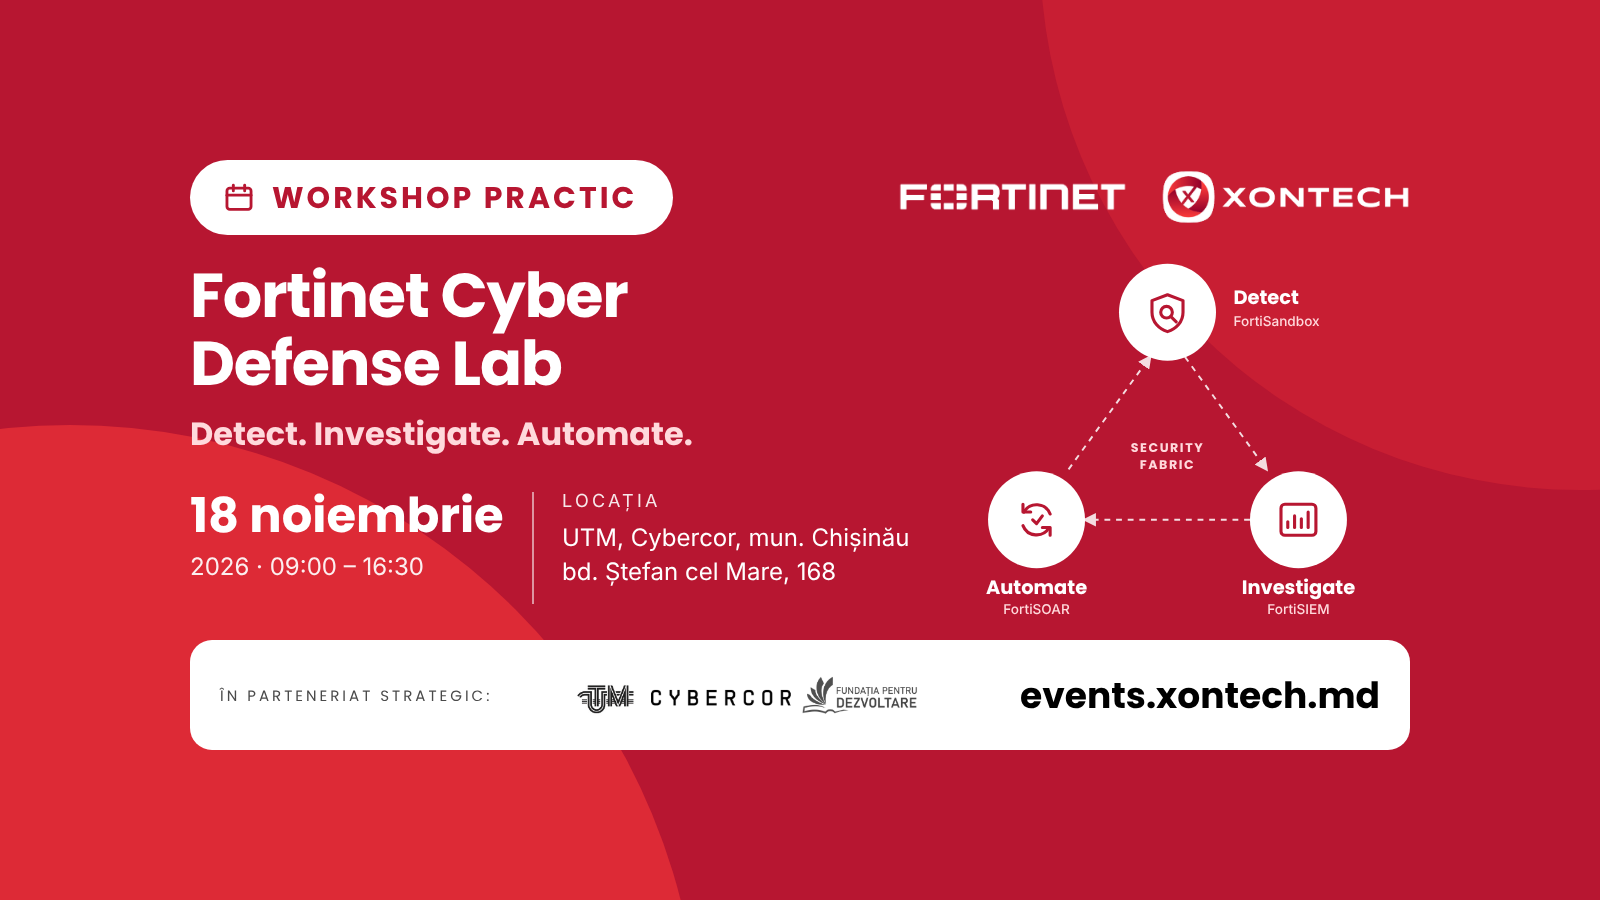
Workshop-ul pornește de la aceste situații și arată, prin demonstrații practice, cum lucrează împreună trei componente ale Fortinet Security Fabric.
Detect – FortiSandbox
Prima parte a zilei începe cu arhitectura Security Fabric: cum se integrează FortiGate, FortiAnalyzer, FortiSandbox și FortiMail și ce rol are FortiManager în administrarea centralizată. Apoi urmează practica: analiza fișierelor suspecte într-un mediu izolat, identificarea comportamentelor malițioase și distribuirea automată a informațiilor despre amenințări între componentele Security Fabric.
Investigate – FortiSIEM
După prânz, accentul se mută pe vizibilitate. Participanții vor vedea cum FortiSIEM colectează, normalizează și corelează logurile din mai multe surse, cum sunt detectate incidentele prin reguli de corelare și ce dashboard-uri, alerte și rapoarte primesc echipele SOC.
Automate – FortiSOAR
Ultima sesiune tehnică este despre răspuns. FortiSOAR se integrează cu FortiSIEM și cu alte soluții de securitate, iar playbook-urile preiau pașii de investigare și reacție care altfel se fac manual. Scopul: mai puțin timp până la detectarea unui incident și până la răspuns (MTTD și MTTR).
Ziua se încheie cu o sesiune de întrebări și discuții tehnice cu experții Fortinet, în care participanții pot veni cu propriile scenarii și pot discuta cum s-ar potrivi soluțiile în infrastructura lor.
Cui se adresează
Inginerilor de securitate, administratorilor de rețea, analiștilor și echipelor SOC, managerilor IT și CISO. Workshop-ul este util atât companiilor care folosesc deja soluții Fortinet și vor să extindă Security Fabric, cât și celor care evaluează o soluție SIEM sau SOAR.
Agenda pe scurt:
09:00 – 09:30 | Sosirea participanților & Welcome Coffee
09:30 – 09:45 | Welcome Speech – Cybercor, XONTECH Systems & Fortinet
09:45 – 10:45 | Fortinet Security Fabric & FortiSandbox – Fast Track | Part I
10:45 – 11:00 | Pauză de cafea
11:00 – 12:00 | Fortinet Security Fabric & FortiSandbox – Fast Track | Part II
12:00 – 12:45 | Pauză de prânz & Networking
12:45 – 14:15 | Fortinet Advanced Analytics – SIEM & SOAR | Part I
14:15 – 14:30 | Pauză de cafea
14:30 – 16:00 | Fortinet Advanced Analytics – SIEM & SOAR | Part II
16:00 – 16:30 | Sesiune de Q&A și Discuții Libere (Networking)
Detalii practice
Data: miercuri, 18 noiembrie 2026, 09:00 – 16:30
Locația: UTM, Cybercor, bd. Ștefan cel Mare 168, mun. Chișinău
Organizatori: XONTECH Systems și Fortinet
Parteneri strategici: Universitatea Tehnică a Moldovei, Cybercor, Fundația pentru Dezvoltare
Participare: gratuită, cu înregistrare prealabilă.