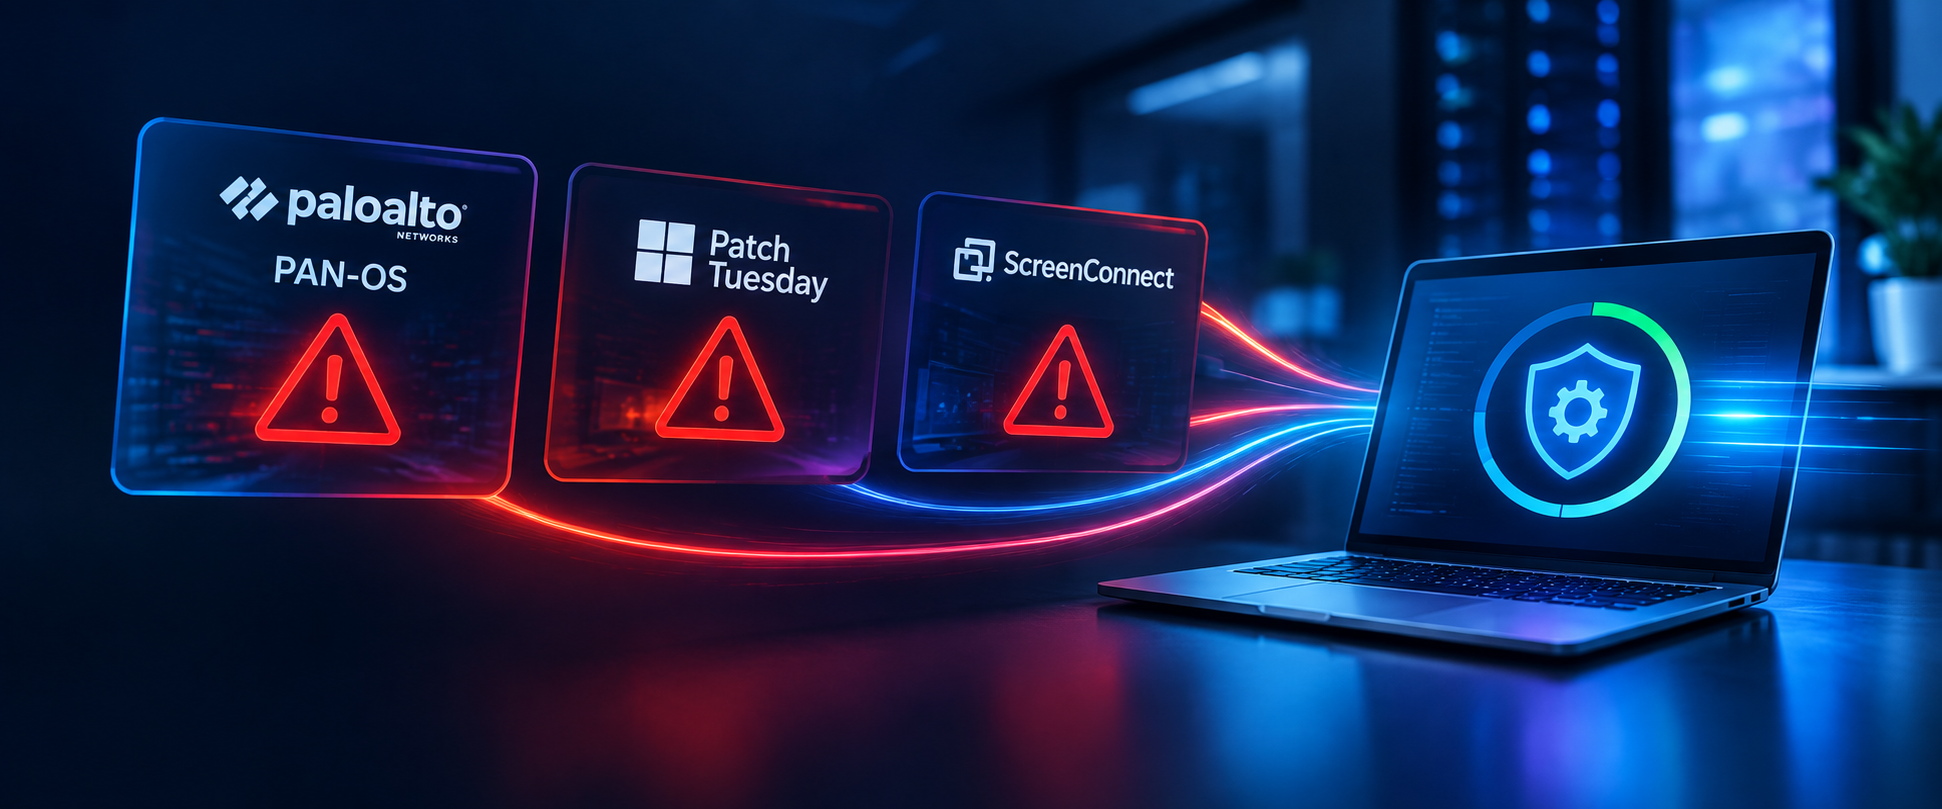
Trei anunțuri de securitate, în decurs de o săptămână, de la trei furnizori diferiți — un firewall, un sistem de operare desktop și un instrument de acces la distanță. Toate spun, în forme diferite, același lucru: fereastra dintre „a apărut un patch” și „a apărut un exploit” continuă să se micșoreze.
În orice săptămână obișnuită de securitate cibernetică apar zeci de avertismente. Rareori se aliniază însă atât de clar trei dintre ele, de la trei categorii diferite de produse, spre aceeași concluzie practică: nu mai există un „ciclu normal” de mentenanță în care poți amâna un patch fără să știi exact ce riști.
- Un firewall de perimetru, fără exploatare confirmată — dar fără soluție intermediară
Pe 9 septembrie, Palo Alto Networks a publicat un advisory pentru CVE-2026-0310, o vulnerabilitate de tip buffer overflow în modul în care PAN-OS procesează fișiere XML. Scorul de severitate diferă în funcție de produs: până la 9,2 pe echipamentele fizice din seria PA, 8,7 pe versiunea virtualizată (VM-Series) și 7,5–7,7 pe Cloud NGFW și Prisma Access. Sunt afectate versiunile PAN-OS 10.2–12.2, plus Panorama, componenta de management centralizat. Palo Alto Networks precizează că nu are cunoștință de exploatare activă până la data publicării — dar, la fel de important, nu există niciun workaround: singura opțiune e actualizarea la o versiune corectată.
Diferența față de alte avertismente similare e tocmai absența unui răspuns intermediar. De obicei, un vendor recomandă o setare temporară sau o restricție de acces până la aplicarea patch-ului. Aici nu există această variantă — ceea ce mută discuția de la „cât de curând planificăm actualizarea” la „cât de repede o putem face în siguranță”.
- Cel mai mare Patch Tuesday raportat până acum
O zi mai devreme, pe 8 septembrie, Microsoft a publicat cel mai amplu Patch Tuesday lunar înregistrat: sursele diferă ușor în numărătoare (964, respectiv 966 de remedieri, în funcție de metodologia fiecărei publicații), dar toate confirmă același ordin de mărime și aceleași două vulnerabilități exploatate activ înainte de publicare — CVE-2026-81963 (Windows Update Stack) și CVE-2026-85880 (Windows ALPC) — alături de mai multe vulnerabilități critice de tip execuție de cod de la distanță, cu scor CVSS 9,8, în Windows DNS Server și Remote Desktop Services.
Volumul contează mai puțin decât ce se ascunde în el: câteva zeci de remedieri, din cele aproape o mie, sunt cele care chiar contează pentru rețeaua ta — restul sunt relevante doar dacă rulezi exact componenta afectată.
- Un instrument de acces la distanță, cu propagare de tip „vierme”
Pe 13 septembrie, CISA (agenția americană de securitate cibernetică) a adăugat în catalogul public de vulnerabilități exploatate activ (KEV) o breșă critică — scor CVSS 9,9 — în ConnectWise ScreenConnect, un instrument larg folosit de echipe de suport IT și furnizori de servicii gestionate pentru acces la distanță. Particularitatea acestei vulnerabilități e modul de propagare: comportament de tip „worm”, adică se răspândește automat între instanțele instrumentului, fără intervenție manuală a atacatorului la fiecare pas. În același lot, CISA a adăugat și vulnerabilități active în JFrog Artifactory și MikroTik RouterOS.
Pentru orice companie care externalizează suportul IT sau folosește un instrument similar de acces la distanță pentru propriile echipe, controlul versiunii acestui tip de software contează la fel de mult ca pe orice echipament de rețea — poate chiar mai mult, având în vedere nivelul de acces pe care astfel de instrumente îl au, de regulă, în infrastructura clientului.
Ce înseamnă asta practic
Cele trei cazuri nu au legătură tehnică între ele, dar spun aceeași poveste din unghiuri diferite: un vendor de perimetru fără soluție intermediară, un volum record de patch-uri lunare din care doar o parte contează pentru tine, și un instrument de suport la distanță cu propagare automată. Trei întrebări utile pentru orice echipă IT, indiferent de dimensiune:
- Știi exact ce versiune de firmware/software rulează pe echipamentele tale de perimetru (firewall, VPN gateway) chiar acum, fără să cauți?
- Ai un criteriu de prioritizare pentru un val mare de patch-uri — de exemplu, catalogul KEV al CISA, gratuit și public — sau tratezi fiecare remediere la fel?
- Cine, în afara echipei tale, are acces la distanță la infrastructura ta (integrator, furnizor de suport) — și ce control ai asupra versiunii instrumentelor pe care le folosește?
Dacă răspunsul la oricare dintre ele e „nu suntem siguri”, e un semn bun să faceți un inventar rapid — nu neapărat pentru că sunteți expuși acum, ci pentru că răspunsul la aceste întrebări e ceea ce diferențiază o companie pregătită de una care doar speră că e pregătită.