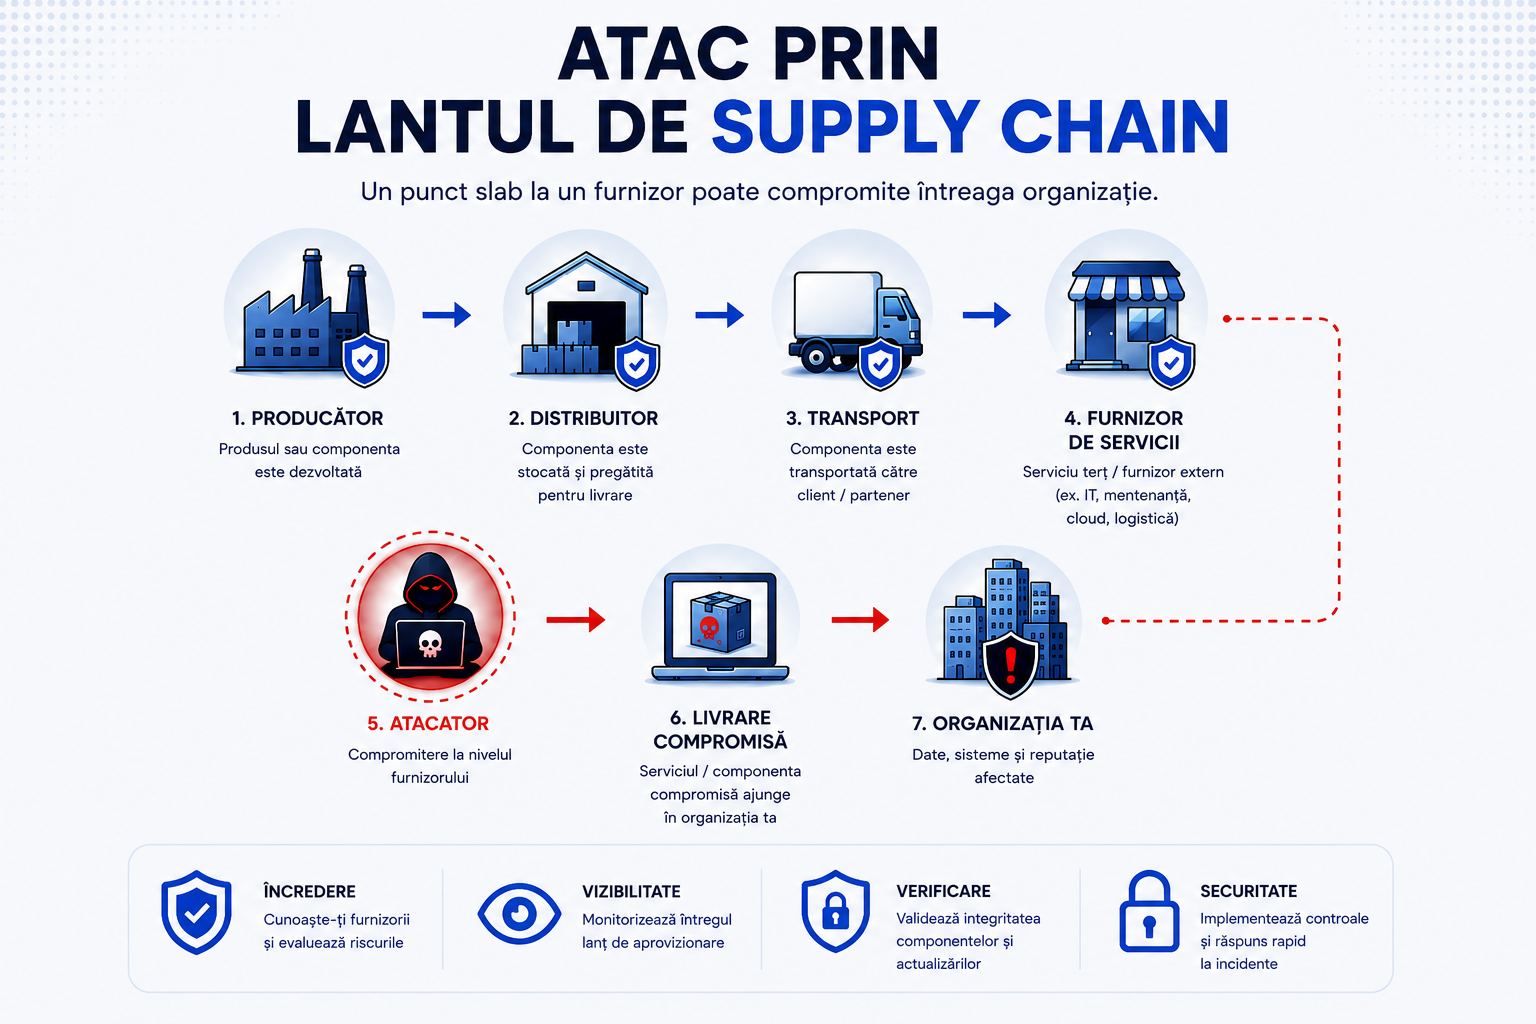
Există un tip de atac cibernetic pe care companiile îl descoperă târziu — nu pentru că ar fi sofisticat, ci pentru că intră pe o ușă la care nimeni nu se uită: furnizorii, partenerii, platformele externe cu acces la datele tale. Se numește atac prin lanțul de supply chain. Și în 2025 a devenit cel mai rapid vector de atac în creștere la nivel global.
30% din toate breșele din 2025 au implicat un terț — dublu față de anul anterior
(Verizon DBIR 2025)
4,91M $ costul mediu al unui incident prin supply chain — cel mai ridicat din toți vectorii
(IBM 2025)
267 zile timpul mediu pentru a detecta și conține o astfel de breșă
(IBM 2025)
Cum arată concret un astfel de atac? Iată trei scenarii reale din industrie:
1. Platforma de transfer de fișiere folosită zilnic — cazul MOVEit
MOVEit e o platformă de transfer securizat de fișiere folosită de mii de organizații din sectorul financiar, guvernamental și sanitar. În 2023, o vulnerabilitate critică în platformă a fost exploatată de grupul de ransomware Cl0p înainte ca patch-ul să fie disponibil.
Rezultatul: peste 2.700 de organizații afectate, inclusiv bănci, companii de asigurări și instituții guvernamentale din Europa — fără ca acestea să fi greșit cu ceva. Pur și simplu foloseau un instrument de lucru de zi cu zi care a fost compromis.
2. Integratorul IT cu acces privilegiat la rețeaua ta
Compania externă care îți gestionează infrastructura are acces permanent la sistemele tale — VPN, conturi de administrator, tool-uri de remote management. Dacă acel partener e compromis, atacatorul are același acces, fără să fi atacat direct compania ta niciodată.
Conform Black Kite 2026, fiecare vendor compromis în 2025 a afectat în medie 5,28 companii downstream. Iar 26% din organizații au raportat cel puțin un incident de securitate originar dintr-un furnizor terț în ultimul an.
3. Dependențele open-source din aplicațiile pe care le folosești
Aplicațiile interne sau platformele SaaS pe care le utilizezi includ sute de componente open-source. În 2025, Sonatype a identificat peste 454.000 de pachete open-source malițioase — o creștere de 75% față de anul anterior.
Un singur pachet compromis, integrat în aplicația ta sau a unui furnizor, poate deveni punct de intrare pentru un atacator. Fără niciun semn vizibil până când e prea târziu.
Realitatea incomodă
Nu poți controla securitatea furnizorilor tăi. Dar poți controla ce acces au ei în rețeaua ta, cum îl monitorizezi și cât de repede detectezi un comportament anormal. Companiile care au limitat impactul acestor breșe în 2025 aveau un singur lucru în comun: vizibilitate reală asupra traficului din rețea și a comportamentului utilizatorilor cu acces privilegiat.
Ce poți face concret:
 Auditează accesul terților — câți furnizori au acces activ la rețeaua sau sistemele tale? Câți au mai mult acces decât au nevoie?
 Monitorizează comportamentul, nu doar perimetrul — un SIEM bine configurat detectează când un cont extern accesează resurse la ore sau în volume neobișnuite.
 Aplică principiul least privilege pentru terți — accesul furnizorilor trebuie să fie limitat, monitorizat și revocat automat când nu mai e necesar.
 Segmentează rețeaua — un furnizor compromis nu trebuie să poată accesa tot. Politicile clare de segmentare limitează raza de impact a oricărui incident.
Dacă vrei să înțelegeți cum arată expunerea companiei tale prin lanțul de supply chain — câți terți au acces, ce pot accesa și cum îi monitorizați — un specialist din echipa noastră poate parcurge această analiză împreună cu tine.
Scrie-ne la office@xontech.md sau vizitați xontech.md pentru a vedea soluțiile relevante.
P.S. — Mandiant M-Trends 2026 arată că în 2025, atacatorii au exploatat vulnerabilitățile în medie cu 7 zile înainte ca patch-ul să fie disponibil public. Cu alte cuvinte, furnizorii tăi pot fi expuși înainte ca ei înșiși să știe. Monitorizarea continuă a comportamentului în rețea rămâne singurul răspuns realist la această realitate.